

企業の個人情報漏洩のニュースが増え、当社でも制作実績のECサイトを中心に個人情報漏洩対策の見直しを進めています。ただ、侵入を完全に防ぐことは大企業でも難しく、サーバー管理者を置けない中小企業ではなおさらです。そこで、漏洩を防ぐ対策に加え、万が一漏洩した時の被害を抑える対策にも取り組み始めています。
この記事では、中小企業で完璧な個人情報漏洩対策が難しい理由と、エックスサーバーとWordPressでできる対策、被害を抑える方法、漏洩が起きた時の備えと対応を紹介します。
昨今の個人情報漏洩の増加でECサイトを中心に対策を考えるようになった
東京商工リサーチの調査によると、2025年に上場企業とその子会社が公表した個人情報の漏洩・紛失事故は180件で、公表した企業は158社と過去最多になりました。漏洩した個人情報は3,063万人分にのぼり、原因の6割以上はウイルス感染や不正アクセスです。
参考:上場企業の「個人情報漏えい・紛失」事故 2番目の180件発生、漏えい人数は約2倍増の3,063万人分
上場企業だけでも2日に1件ほどのペースで個人情報漏洩が公表されており、調査の対象に入らない中小企業を含めると、さらに多くの企業が被害を受けていると考えられます。
なかでも当社が気にかけたのがECサイトです。ECサイトは購入者の氏名や住所、電話番号、メールアドレスなど多くの個人情報を扱い、クレジットカード情報を狙われることもあります。
現在のECサイトの多くは、クレジットカード情報を自社のサーバーに保存しない仕組みになっています。しかし経済産業省の資料では、カード情報を持っていなくてもECサイト自体が改ざんされ、偽の決済画面への誘導などでカード番号が流出した事例が紹介されています。
そこで当社では、制作実績のECサイトを中心に個人情報漏洩対策の見直しを始めました。現在はすべてのECサイトで対策を検討しており、一部の企業ではすでに作業を進めています。
中小企業では完璧な個人情報漏洩対策が難しい
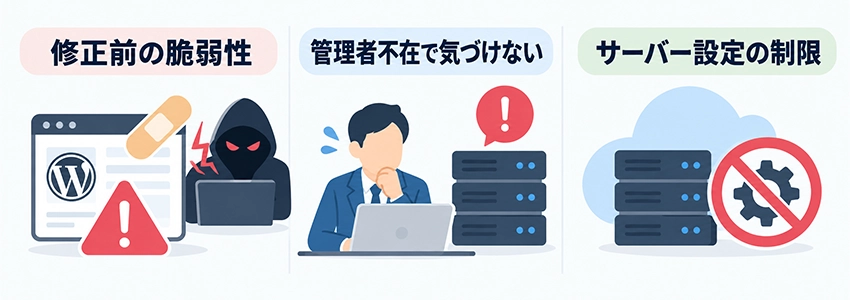
個人情報漏洩対策にはさまざまな方法がありますが、どれだけ対策をしても侵入を完全に防ぐことはできません。特に中小企業では、次のような事情から完璧な個人情報漏洩対策が難しくなります。
修正前の脆弱性を狙われると防げない
WordPressのプラグインやテーマには、公開後に脆弱性が見つかることがあります。
脆弱性が見つかると開発者が修正版を公開しますが、公開までには時間差があり、その間に脆弱性を狙われると、更新をきちんと続けているホームページでも侵入を防げません。レンタルサーバーのWAFで攻撃を止められる場合もありますが、すべての攻撃に対応できるわけではありません。
大企業では、脆弱性の情報を日々確認する担当者がいて、修正版を待つ間もプラグインを一時的に止めたり、WAFの設定を変えて攻撃を防いだりと、応急の対応ができます。一方、中小企業ではそうした担当者を置くことが難しく、脆弱性が公表されたことに気づかないまま、修正版が出て更新されるまで無防備な状態が続きます。
修正前の脆弱性への対応は、中小企業が自社の努力だけで補うのが難しい部分です。
サーバー管理者がいないと侵入にすぐ気づけない
個人情報漏洩の被害を小さくするには、侵入にできるだけ早く気づくことが大切です。
大企業では、専任の担当者がサーバーへのアクセスを監視し、不審な動きがあればすぐに対応する体制を整えていることがあります。一方、中小企業ではサーバー管理者を置くことが難しく、ホームページの担当者が他の業務と兼任していることがほとんどです。
レンタルサーバーには独自の監視の仕組みを入れることもできないので、侵入されても気づかないまま時間がたち、カード会社からの連絡で初めて漏洩を知るケースもあります。気づくまでの間にも、個人情報漏洩の被害は広がり続けます。
レンタルサーバーはサーバーの設定を自社で変えられない
中小企業のホームページの多くは、エックスサーバーのような共用のレンタルサーバーで運用されています。
共用のレンタルサーバーは、OSやネットワークなどサーバーそのものの設定を利用者が変えられず、セキュリティの土台はレンタルサーバー会社の対策に任せることになります。サーバーの設定を自由に変えられるAWSや専用サーバーにすれば、ファイアウォールや監視の仕組みを細かく整えて、守りを強くすることができます。
ただし、その設定や更新を行うのは利用者自身です。サーバー管理者がいないままAWSや専用サーバーに切り替えると、設定ミスや更新漏れが起きやすく、かえって個人情報漏洩のリスクが高まります。
サーバー管理者を置けない中小企業にとっては、レンタルサーバーを使いながら、自社でできる対策を重ねていくのが現実的です。
制作実績の企業で見直している個人情報漏洩を防ぐ対策
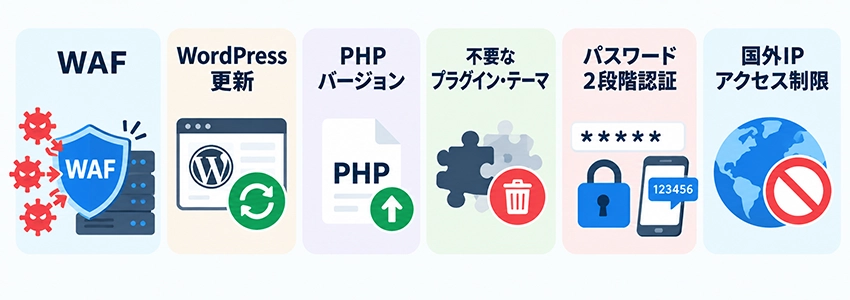
当社の制作実績では、エックスサーバーとWordPressを組み合わせたホームページが多くを占めています。ここでは、エックスサーバーとWordPressを利用している場合の個人情報漏洩を防ぐ対策を紹介します。制作実績の企業では、これらの対策に抜けがないかを確認し、足りないものから順に取り入れています。
レンタルサーバーのWAFをオンにする
WAFは、ホームページへの不正なアクセスを検知して遮断する仕組みです。
エックスサーバーでは、サーバーパネルのWAF設定から、XSS対策やSQL対策など6つの項目をドメインごとにオンにできます。WAFがオフのままだと、入力フォームなどを狙った定番の攻撃もそのまま通ってしまうので、まずはすべての項目をオンにしておきます。
ただし、WAFをオンにすると、投稿の保存やプラグインの更新など正常な操作まで不正と判断され、エラーになることがあります。オンにした後は管理画面の操作や問い合わせフォームの送信を一通り試し、止まる操作があれば、WAFのログで原因の項目を確認してその項目だけをオフにします。
WordPress本体・プラグイン・テーマを最新にする
中小企業のホームページが侵入される原因の多くは、更新されていない古いプラグインやテーマの脆弱性です。
脆弱性が公表されると、攻撃者はその脆弱性を持つホームページを探して一斉に攻撃するので、更新を止めているホームページほど狙われやすくなります。修正版が出てから早く更新するほど安全なのは確かで、WordPress本体・プラグイン・テーマを最新に保つことは個人情報漏洩を防ぐ基本です。
ただ、更新によって表示が崩れたり、プラグイン同士が合わなくなったりすることもあり、更新のたびにバックアップと更新後の確認が必要になります。制作実績の企業では、早く更新するほど安全だということを知ってもらったうえで、当社からの提案やお客様の判断で更新の頻度を決めています。
PHPのバージョンを上げる
PHPは、WordPressを動かしているプログラムの言語です。
PHPにもバージョンごとにサポート期間があり、サポートが終わった古いバージョンは、脆弱性が見つかっても修正されません。エックスサーバーでは、サーバーパネルのPHP Ver.切替からドメインごとにバージョンを変更できます。
ただし、古いテーマやプラグインが新しいPHPに対応しておらず、ホームページが表示されなくなることもあります。テストサイトで動作を確認してから本番のホームページに反映すると安全です。
使っていないプラグインとテーマを削除する
使っていないプラグインやテーマは、無効化しただけではファイルがサーバーに残ったままです。
残ったファイルに脆弱性があれば、無効化していても攻撃の入口になります。しかも使っていないものは更新を忘れやすく、古いまま放置されがちです。制作時に試しに入れたプラグインや、最初から入っている使わないテーマなどは、削除しておくことで個人情報漏洩のリスクを減らせます。
推測されにくいパスワードの設定や2段階認証でログインを守る
WordPressの管理画面に入られると、ホームページの改ざんや、データベースに保存された個人情報の持ち出しができてしまいます。
会社名や電話番号を使ったパスワードや、他のサービスと同じパスワードは推測されたり、他で漏洩したものを使われたりする危険があります。パスワードは長く推測されにくいものにして、ほかのサービスとの使い回しをやめます。
さらに2段階認証を設定すれば、パスワードが知られても、スマートフォンなどでの確認がなければログインできなくなります。
ログインの画像認証などSiteGuard WP Pluginを入れる
SiteGuard WP Pluginは、WordPressのログインを守る機能をまとめて設定できる無料のプラグインです。
ログイン画面に画像の文字を入力させる画像認証で、プログラムによる自動のログインを防ぎます。ログインページのURLを変更すれば、攻撃者にログイン画面の場所を知られにくくなります。また、ログインに続けて失敗した場合に一定時間ログインできなくするログインロックで、パスワードを総当たりで試す攻撃を止められます。
ログインがあった時にメールで知らせるログインアラートも使えるので、身に覚えのないログインにすぐ気づけます。
国外IPアクセス制限をかける
ホームページへの不正なログインや攻撃の多くは、海外からのアクセスです。
エックスサーバーでは、サーバーパネルのWordPressセキュリティ設定から国外IPアクセス制限をオンにでき、海外からの管理画面やログイン画面へのアクセスを遮断できます。サイト自体は海外からも見られるので、購入者や閲覧者への影響はほとんどありません。
ただし、社員が海外出張中に管理画面へログインしたい場合や、VPNを使っている場合はアクセスできなくなるので、運用に合わせて設定します。
制作実績の企業が取り組む漏洩時の被害を最小にする対策
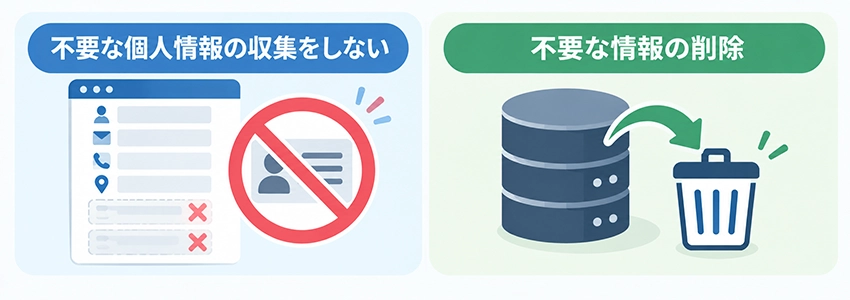
ここまでの対策で侵入されにくいホームページにはできますが、それでも完璧とは言えません。そこで制作実績の企業では、万が一個人情報漏洩が起きた時の被害を最小にする対策にも取り組み始めています。
不要な個人情報の収集をしない
個人情報漏洩の被害の大きさは、ホームページが持っている個人情報の量で決まります。持っていない情報は盗まれようがないので、集める個人情報を必要なものだけに絞れば、万が一漏洩しても被害を小さく抑えられます。
ECサイトでは、会員登録や購入の時に多くの個人情報を入力してもらいます。会員登録フォームでは、これまではなんとなく使うかもしれないという理由で集めていた氏名や電話番号などの情報も、不要であれば登録できないようにしています。購入時の入力も、発送や連絡に必要な項目だけに絞ることで、データベースに残る個人情報を減らせます。
クレジットカード情報については、現在のECサイトの多くが決済代行会社の仕組みを使い、自社のサーバーに保存しない形になっています。当社の制作実績のECサイトも同じで、カード情報はそもそも持っていません。
入力項目が減れば、入力の手間が減って購入や会員登録がしやすくなるというメリットもあります。
定期的に不要な情報をデータベースから消す
必要な個人情報だけを集めていても、何年も残し続ければデータベースの中の個人情報は増え続けます。発送や返品の対応が終わった古い注文データや、長くログインのない会員の情報など、使い終わった個人情報を定期的に消すことで、漏洩した時の被害を小さくできます。
ECサイトの注文データは、発送や返品、問い合わせの対応に使うので、すぐには消せません。どのくらいの期間で使わなくなるかを決めておき、その期間を過ぎたものから消していきます。税務上の保存が必要な記録は、ホームページのデータベースではなく、会計ソフトやExcelなど別の場所で保管します。
個人情報漏洩が起きた時の備えと対応
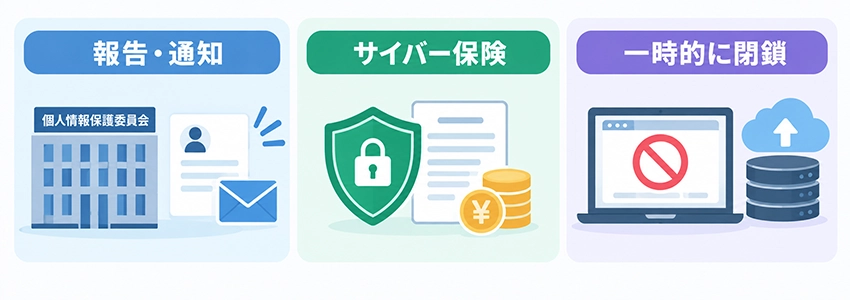
ここまでの対策をしていても、個人情報漏洩が起きる可能性はゼロにはなりません。万が一の時に慌てないよう、制作実績の企業では次のような備えと対応も考えています。
報告や通知が必要になると知っておく
個人情報漏洩が起きた時、企業には個人情報保護委員会への報告と、漏洩した本人への通知が個人情報保護法で義務づけられています。
対象になるのは、不正アクセスなど不正な目的による漏洩や、クレジットカード番号のように財産的な被害が出るおそれのある情報の漏洩、1,000人を超える漏洩などです。ECサイトへの不正アクセスによる個人情報漏洩は、ほぼこの対象に入ります。
報告には期限があり、漏洩を知ってから速やかに速報を出し、その後に詳しい内容をまとめた確報を出す必要があります。報告や通知をしないまま放置すると、それ自体が法律違反になります。中小企業が報告や通知の手順を事前に細かく決めておくのは難しくても、漏洩が起きたら報告と通知が必要になると知っておくだけで、いざという時の動き出しが変わります。
サイバー保険に入って調査やお詫びの費用に備える
個人情報漏洩が起きると、原因を調べる専門の調査会社への依頼、購入者へのお詫びや問い合わせ対応など、思った以上に費用がかかります。ECサイトでクレジットカード情報が漏洩した場合は、調査と対策が終わるまでカード決済を止めることになり、その間の売上が失われます。
サイバー保険は、こうした個人情報漏洩にともなう調査費用やお詫びの費用、損害賠償などを補償する保険です。補償の範囲は保険によって異なるので、調査費用や売上の損失まで補償されるかを確認して選びます。サイバー保険は被害そのものを小さくするものではありませんが、費用の負担で事業の継続が難しくなる事態を避けるための備えになります。
漏洩や改ざんに気づいたらホームページを一時的に閉鎖する
ホームページの改ざんや個人情報漏洩に気づいたら、まずはホームページを一時的に閉鎖します。改ざんされたままのホームページでは、偽の決済画面への誘導や入力情報の盗み出しが続き、公開している間にも被害が広がっていきます。
閉鎖したら、改ざん前の状態にバックアップで戻すことになりますが、戻しただけでは完璧とは言えません。ホームページは改ざん前の状態に戻っても、侵入された原因はそのまま残っているので、原因を塞がないまま公開すると同じ方法でまた突破されます。WordPressやプラグインの更新、パスワードの変更など、侵入された原因への対策を行ってから公開し直します。
また、バックアップで戻すには、改ざん前のデータが残っている必要があります。エックスサーバーには自動バックアップの機能がありますが、保存される期間には限りがあり、改ざんに気づくのが遅れると改ざん前のデータが残っていないこともあります。自動バックアップに加えて、定期的に自社でもバックアップを取っておくと安心です。
まとめ
企業の個人情報漏洩が相次ぐなか、当社では制作実績のECサイトを中心に個人情報漏洩対策の見直しを進めています。ただ、修正前の脆弱性への対応や侵入の監視、サーバーの設定など、中小企業が自社の努力だけでは補えない部分があり、完璧な個人情報漏洩対策は難しいのが実情です。
そこで制作実績の企業では、エックスサーバーとWordPressでできるWAFの設定や更新、ログインの保護などの対策に抜けがないかを確認し、足りないものから取り入れています。あわせて、不要な個人情報を集めない、使い終わった個人情報を定期的に消すといった、漏洩した時の被害を最小にする対策にも取り組み始めています。
さらに、漏洩が起きた時には報告や通知が必要になることを知り、サイバー保険で費用に備え、気づいたらホームページを一時的に閉鎖して原因を塞いでから公開し直す、という備えと対応も考えておくことが大切です。侵入を防ぐ対策と被害を抑える対策の両方を重ねることが、中小企業にとって現実的な個人情報漏洩対策になります。
